1 · El problema
La credibilidad de un historial de trading ha descansado durante mucho tiempo en dos tipos de evidencia: capturas de pantalla de la plataforma y el respaldo de terceros. Ambas presentan debilidades estructurales.
- Las capturas se pueden falsificar. Una cuenta simulada y una real se ven casi idénticas en la interfaz, y los periodos ganadores seleccionados a conveniencia son difíciles de detectar.
- Los informes se pueden editar después. Las cifras de drawdown, Sharpe y tasa de acierto siguen siendo editables tras la exportación, sin rastro de auditoría.
- El respaldo no viaja. La conclusión de due diligence de una institución no puede reutilizarse a bajo coste por otra.
KeepOne convierte «este registro existió en este momento y no ha sido alterado» de una cuestión de confianza en una cuestión criptográfica. Al cierre de cada periodo de liquidación, el digest de los datos de ese periodo se escribe en un contrato inteligente en Base.
Nota clave: solo los digests van on-chain, nunca los datos en bruto. Ningún detalle de cuenta, parámetro de estrategia ni información a nivel de posición sale de la institución. La cadena demuestra que un conjunto de datos existió en un momento dado y no fue alterado; no publica el conjunto de datos.
2 · base.keepone.dev: motor de atestación
2.1 Ingesta de datos
El motor se conecta a cuatro categorías de fuentes mediante interfaces de solo lectura. Las credenciales se restringen en el momento de su creación y no llevan derechos de orden, transferencia ni retirada.
| Fuente | Método de acceso | Obtenido |
|---|---|---|
| MetaTrader 5 | Contraseña de inversor | Ejecuciones históricas, posiciones, curva de capital, valor neto |
| Interactive Brokers | API de solo lectura (TWS / Gateway) | Ejecuciones, valor liquidativo neto, PnL no realizado |
| Exchanges cripto | Clave de API de solo lectura (trading y retirada desactivados) | Historial de operaciones, instantáneas de saldo |
| Sistemas de evaluación de terceros | Exportación de solo lectura del proveedor | Libro completo de operaciones del periodo evaluado |
2.2 Flujo de datos
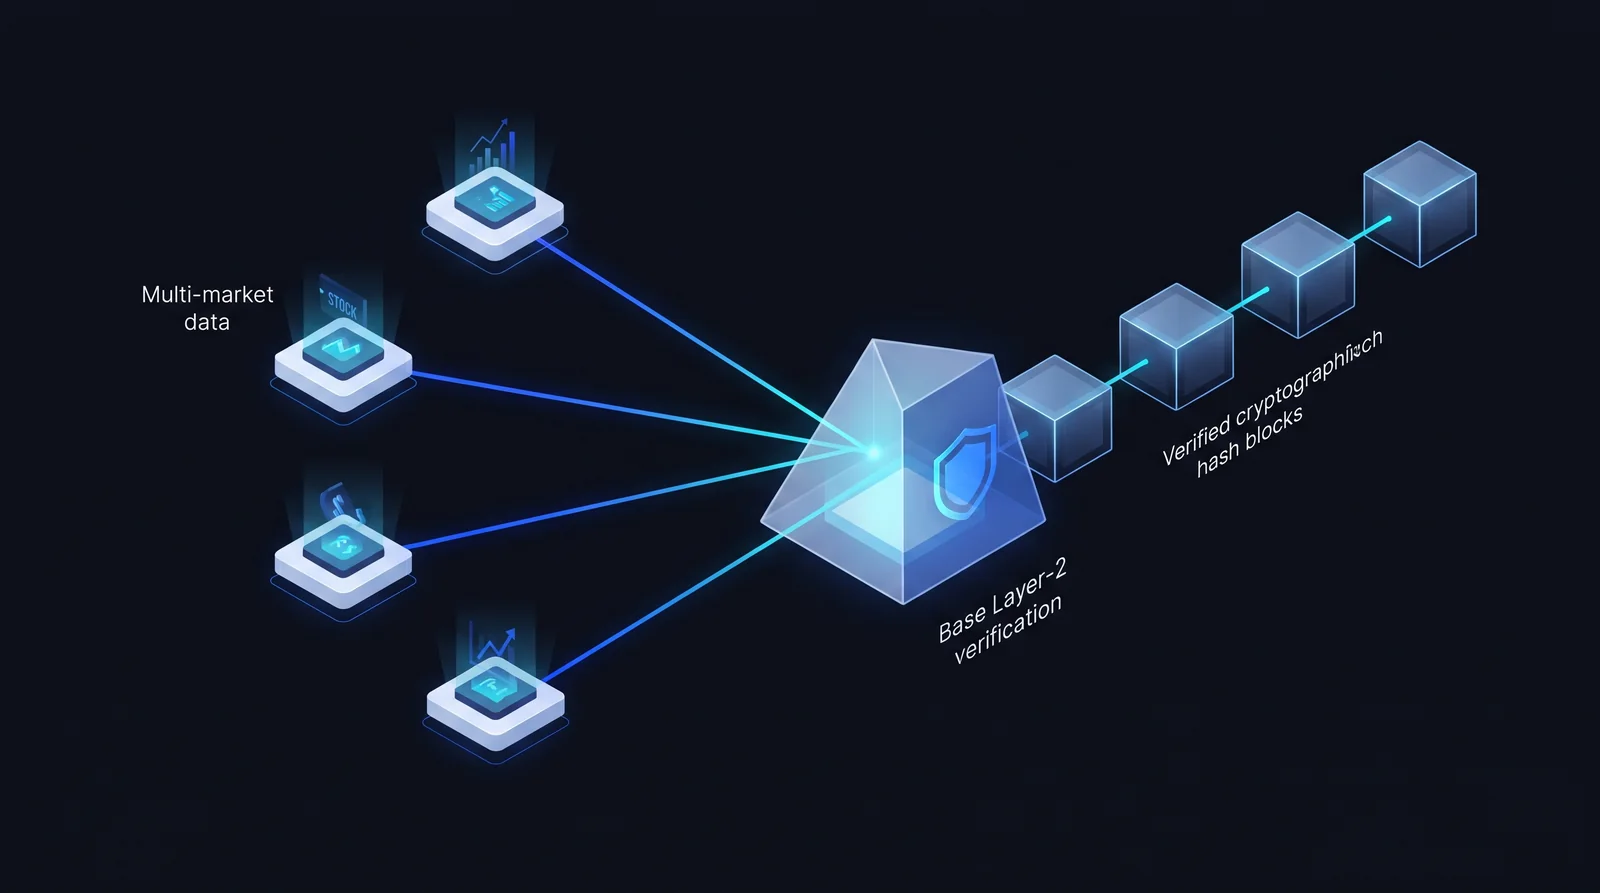
2.3 Cálculo del digest
Se produce un digest por cuenta y periodo de liquidación (día UTC):
- El conjunto normalizado se serializa como JSON determinista (orden de claves fijo)
- Se anexa una sal custodiada por el servidor (
PROOF_HASH_SALT, nunca publicada) - Se calcula SHA-256, obteniendo un digest de 32 bytes de longitud fija
- El digest, el identificador de cuenta, la fecha de liquidación y el recuento de registros se escriben en el contrato
La sal defiende contra ataques de diccionario sobre datos de baja entropía: incluso con el digest en mano, un atacante no puede probar por fuerza bruta combinaciones plausibles de operaciones para reconstruir los registros originales.
2.4 Sellado diario
Un día queda sellado en el momento en que se ancla su digest. Después:
- Reenviar el mismo valor devuelve 200 sin escrituras (idempotente)
- Enviar un valor distinto devuelve
409 DAY_CLOSEDcon el identificador del proof sellado y ambos valores de capital - El registro de esa cuenta y ese día no puede por tanto ser sustituido
3 · 00001.hk: análisis multiagente verificable
00001.hk es un terminal analítico. No ejecuta operaciones ni custodia fondos. Lo que lo distingue es que tanto sus entradas como sus salidas son verificables.
3.1 Entradas verificables
Los precios multimercado y los datos de comportamiento histórico provienen de registros ya anclados por base.keepone.dev, en lugar de ser recopilados de forma independiente. Las entradas de cualquier conclusión pueden por tanto ser reproducidas por un tercero.
3.2 Salidas auditables
Cada alerta de riesgo e informe analítico generado por IA se hashea con SHA-256 y se ancla on-chain en el momento de su creación. Los usuarios pueden establecer entonces si un informe existía en un momento dado y si fue alterado después.
Qué resuelve: si las predicciones de un modelo de IA solo se citan a posteriori, no hay forma de descartar una memoria selectiva de los aciertos. Anclar las salidas convierte la tasa de acierto en un hecho computable en lugar de una narrativa curada.
4 · keepone.win: credenciales on-chain
El desempeño del trader durante la evaluación simulada se verifica de forma continua por el motor de atestación, formando un historial on-chain a prueba de manipulación.
4.1 Por qué pruebas de conocimiento cero
Un trader quiere demostrar competencia a un gestor de activos sin entregar los parámetros de su estrategia. La due diligence tradicional obliga a elegir entre ambas: revelar todo, o no probar nada.
Las pruebas de conocimiento cero permiten a un trader demostrar una proposición —«mi drawdown máximo se mantuvo por debajo del 10% durante doce meses consecutivos»— sin revelar una sola posición. La institución obtiene la evidencia de riesgo que necesita; el trader mantiene intacto el límite de su estrategia.
4.2 Estructura de una credencial
| Capa | Contenido | Verificabilidad |
|---|---|---|
| Capa bruta | Registro completo del periodo de evaluación | Visible solo para el titular y partes autorizadas |
| Capa de digest | Huella SHA-256 del registro | Pública on-chain; prueba existencia |
| Capa de afirmación | Métricas de riesgo probadas con ZKP | Pública on-chain; prueba la verdad de la afirmación |
5 · keepone.dev: procedencia de contenido
El problema del contenido financiero no es si está equivocado. Es si, después de descubrir que lo está, todavía puedes ver qué decía originalmente.
Cuando un creador publica análisis de mercado o una visualización de datos, la plataforma calcula una huella del contenido y la ancla en Base. Los lectores pueden verificar si ese gráfico existía en un momento dado y si cambió después.
El mecanismo no juzga la corrección. Garantiza integridad y orden. Para la información financiera eso suele ser más importante que la corrección, porque las ediciones a posteriori, las conclusiones desfavorables eliminadas y los datos de gráficos sustituidos son las formas más comunes de contaminación en el ecosistema informativo.
6 · Verificación
Esta sección describe cómo un tercero verifica independientemente un registro sin confiar en KeepOne. No se requiere llamar a nuestra API en ningún momento.
6.1 Requisitos previos
- Dirección del contrato: anunciada en base.keepone.dev
- Red: Base (mainnet chainId 8453 / testnet 84532)
- Cualquier explorador de bloques de Base (Basescan o similar)
6.2 Procedimiento
- Abra la dirección del contrato en el explorador y entre en Read Contract
- Llame al método de consulta con el identificador de cuenta y la fecha de liquidación
- Anote el digest devuelto, el recuento de registros y la marca temporal de anclaje
- Solicite al titular de los datos los registros brutos correspondientes
- Recalcule el digest con las reglas de serialización publicadas y la sal (facilitada por el titular)
- Compare ambos digests
Nota: la sal no se publica on-chain y debe obtenerse del titular de los datos. La verificación requiere por tanto su cooperación, pero no puede negar un registro unilateralmente, porque el digest ya está on-chain y no puede producir un conjunto de datos distinto con el mismo digest.
7 · Límites de seguridad y modelo de permisos
| Rol | Permisos | Restricciones |
|---|---|---|
| Plataforma (KeepOne) | Leer registros dentro del ámbito autorizado | Sin derechos de orden, transferencia ni retirada |
| Fuente de datos (bróker / exchange) | Proporcionar interfaz de solo lectura | Límite fijado a nivel de credencial, no escalable |
| Contrato on-chain | Aceptar digests, servir consultas | No recibe datos en bruto ni fondos |
| Verificador externo | Leer digests on-chain | Solo lectura; no puede escribir |
7.1 Por qué la sal queda fuera de la cadena
Si la sal estuviera on-chain, un atacante podría probar por fuerza bruta combinaciones comunes de operaciones y revertir los registros originales. Mantener la sal con el servicio y el titular de los datos deja público solo el digest; se necesitan ambos para completar la verificación.
7.2 Gestión de claves
- Las escrituras on-chain usan una cartera de retransmisión dedicada, aislada de cualquier cartera de tesorería
- Las claves privadas existen solo en el servidor: nunca en control de versiones, nunca en registros de chat
- El contrato restringe las escrituras a direcciones autorizadas
8 · Alcance y avisos legales
Esta sección declara lo que el sistema no hace, para prevenir malentendidos.
- Sin custodia de fondos. La plataforma no retiene fondos de usuarios y no ejecuta instrucciones de trading.
- Sin asesoramiento de inversión. Toda salida analítica es evaluación técnica de riesgo, no una recomendación.
- Sin garantía de rentabilidad. La atestación on-chain prueba la autenticidad e integridad de un registro, no su rentabilidad.
- Sin respaldo de resultados de terceros. Los sistemas de evaluación de trading simulado referenciados son independientes de esta plataforma.
- No es una auditoría. La atestación no sustituye una auditoría financiera profesional; sirven a propósitos distintos.
Nota técnica: los sistemas aquí descritos están en desarrollo continuo. Los detalles de interfaz, parámetros y direcciones de despliegue se rigen por el estado en ejecución de base.keepone.dev.