1 · 문제
거래 이력의 신뢰성은 오랫동안 두 가지 증거에 의존해 왔습니다. 플랫폼 스크린샷과 제3자의 보증입니다. 둘 다 구조적 약점을 갖습니다.
- 스크린샷은 위조될 수 있습니다. 모의 계좌와 실계좌는 화면상 거의 구별되지 않고, 수익 구간만 잘라 보여주는 사례는 알아채기 어렵습니다.
- 리포트는 사후 편집될 수 있습니다. 낙폭, 샤프 비율, 승률은 내보낸 뒤에도 편집 가능하며 감사 흔적이 남지 않습니다.
- 보증은 전달되지 않습니다. 한 기관의 실사 결론을 다른 기관이 낮은 비용으로 재사용할 수 없습니다.
KeepOne은 '이 기록이 이 시점에 존재했고 변조되지 않았다'는 명제를 신뢰의 문제에서 암호학의 문제로 전환합니다. 각 정산 기간이 끝나면 해당 기간 데이터의 다이제스트를 Base의 스마트 컨트랙트에 기록합니다.
핵심 설계: 체인에는 다이제스트만 올라가고 원본 데이터는 올라가지 않습니다. 계좌 명세, 전략 파라미터, 포지션 정보는 기관 외부로 나가지 않습니다. 체인이 증명하는 것은 '특정 데이터셋이 특정 시점에 존재했고 변조되지 않았다'는 사실이며, 데이터셋 자체를 공개하는 것은 아닙니다.
2 · base.keepone.dev: 증명 엔진
2.1 데이터 연동
엔진은 네 종류의 소스에 읽기 전용 인터페이스로 연결합니다. 자격 증명은 발급 시점에 제한되며 주문·이체·출금 권한이 없습니다.
| 소스 | 접속 방식 | 수집 항목 |
|---|---|---|
| MetaTrader 5 | 투자자 비밀번호 | 체결 내역, 포지션, 자산 곡선, 순자산 |
| Interactive Brokers | 읽기 전용 API (TWS / Gateway) | 체결, 순자산평가액, 미실현 손익 |
| 암호화폐 거래소 | 읽기 전용 API 키 (거래·출금 비활성) | 거래 내역, 잔고 스냅샷 |
| 제3자 평가 시스템 | 제공사 읽기 전용 내보내기 | 평가 기간 전체 거래 원장 |
2.2 데이터 흐름
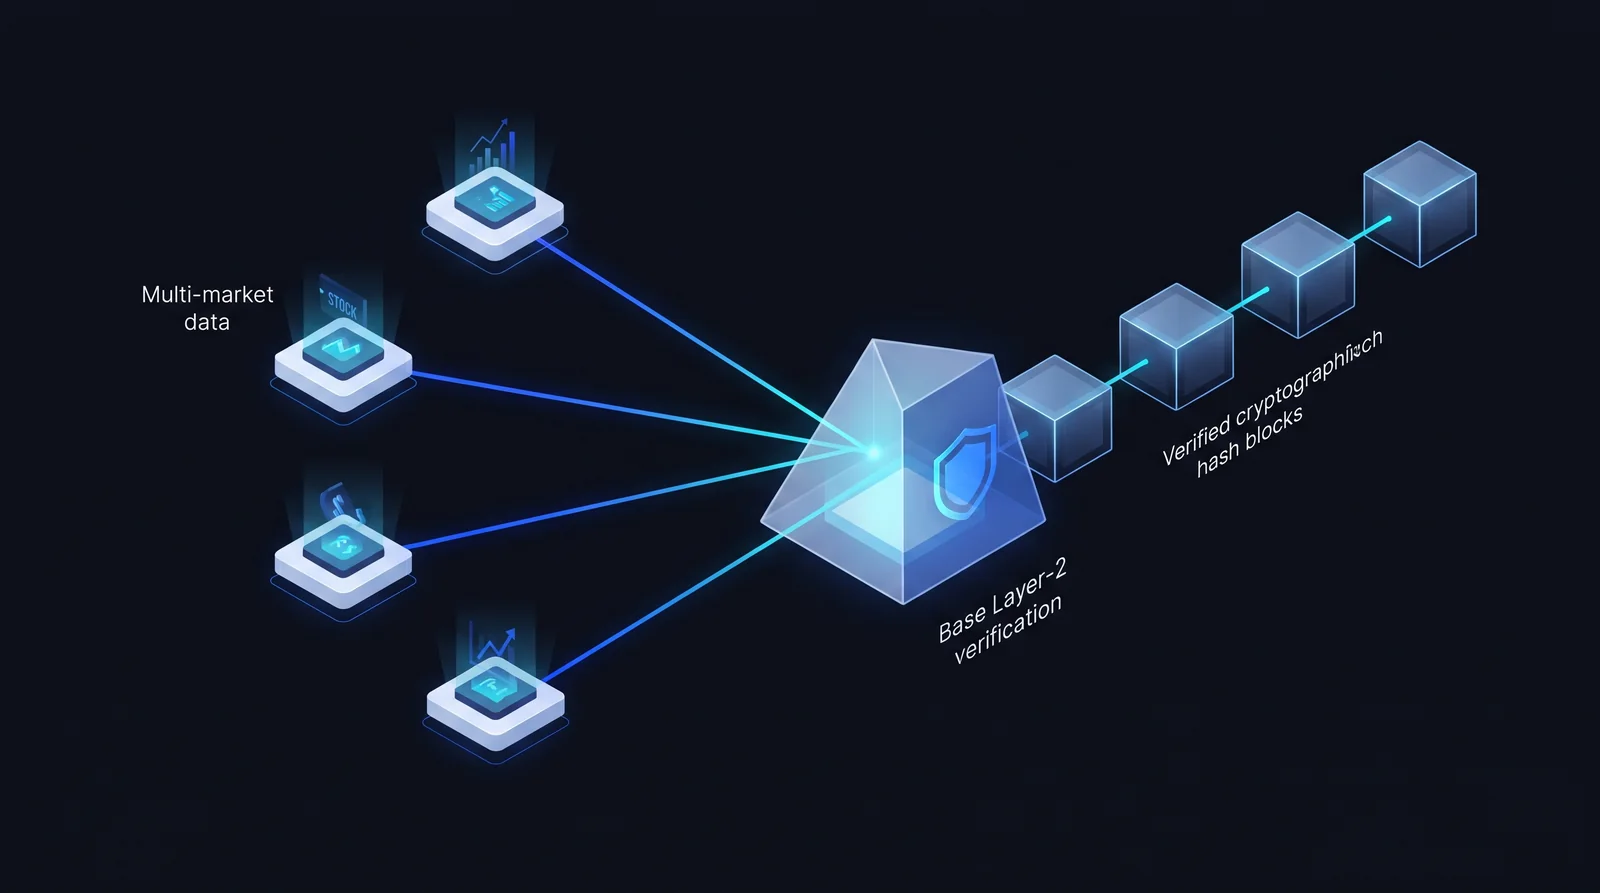
2.3 다이제스트 계산
계좌별, 정산 기간(UTC 일)별로 다이제스트 하나를 생성합니다:
- 정규화된 레코드 집합을 결정론적 JSON으로 직렬화 (키 순서 고정)
- 서버 보관 솔트(
PROOF_HASH_SALT, 비공개)를 덧붙임 - SHA-256을 계산하여 32바이트 고정 길이 다이제스트 획득
- 다이제스트, 계좌 식별자, 정산일, 레코드 수를 컨트랙트에 기록
솔트는 저엔트로피 데이터에 대한 사전 공격을 방어합니다. 다이제스트를 손에 넣어도 그럴듯한 거래 조합을 전수 대입해 원본 레코드를 복원할 수 없습니다.
2.4 일일 봉인
다이제스트를 고정하는 순간 그날은 봉인됩니다. 이후:
- 같은 값을 다시 보내면 200을 반환하고 쓰기는 발생하지 않음 (멱등)
- 다른 값을 보내면
409 DAY_CLOSED와 함께 봉인된 proof 식별자 및 두 자산 값을 반환 - 따라서 해당 계좌·해당 날짜의 기록은 대체될 수 없음
3 · 00001.hk: 검증 가능한 멀티에이전트 분석
00001.hk는 분석 터미널입니다. 거래를 집행하지 않고 자금도 수탁하지 않습니다. 특징은 입력과 출력 모두 검증 가능하다는 점입니다.
3.1 검증 가능한 입력
교차 시장 가격과 과거 행동 데이터는 자체 수집이 아니라 base.keepone.dev가 이미 고정한 기록에서 나옵니다. 따라서 어떤 결론의 입력도 제3자가 재현할 수 있습니다.
3.2 감사 가능한 출력
AI가 생성한 모든 리스크 경고와 분석 리포트는 생성 시점에 SHA-256으로 해시되어 온체인에 고정됩니다. 이용자는 특정 리포트가 특정 시점에 존재했는지, 이후 변경되었는지를 확인할 수 있습니다.
무엇을 해결하나: AI 예측이 사후에만 인용되면 맞힌 사례만 기억하는 것인지 배제할 수 없습니다. 출력을 고정하면 적중률은 서사가 아니라 계산 가능한 사실이 됩니다.
4 · keepone.win: 온체인 자격 증명
모의 평가 기간의 트레이더 성과는 증명 엔진이 지속적으로 검증하여 변조 불가능한 온체인 이력을 형성합니다.
4.1 왜 영지식 증명인가
트레이더는 자산운용사에 역량을 보여주고 싶지만 전략 파라미터는 넘기고 싶지 않습니다. 전통적 실사는 둘 중 하나를 강요합니다. 전부 공개하거나, 아무것도 증명하지 못하거나.
영지식 증명을 쓰면 트레이더는 '최대 낙폭이 12개월 연속 10% 미만이었다'는 명제를 단 하나의 포지션도 밝히지 않고 증명할 수 있습니다. 기관은 필요한 리스크 증거를 얻고, 트레이더는 전략 경계를 지킵니다.
4.2 자격 증명의 구조
| 계층 | 내용 | 검증 가능성 |
|---|---|---|
| 원본 계층 | 평가 기간의 전체 거래 기록 | 본인과 승인된 당사자만 열람 |
| 다이제스트 계층 | 기록의 SHA-256 지문 | 온체인 공개, 존재 증명 |
| 명제 계층 | ZKP로 증명된 리스크 지표 | 온체인 공개, 명제 진위 증명 |
5 · keepone.dev: 콘텐츠 출처
금융 콘텐츠의 문제는 '틀렸는지'가 아닙니다. '틀린 것으로 밝혀진 뒤에도 원래 무엇이라고 썼는지 볼 수 있는가'입니다.
크리에이터가 시장 분석이나 데이터 시각화를 게시하면 플랫폼이 내용 지문을 계산해 Base에 고정합니다. 독자는 그 차트가 특정 시점에 존재했는지, 이후 변경되었는지를 검증할 수 있습니다.
이 메커니즘은 정오를 판정하지 않습니다. 완전성과 순서를 보장합니다. 금융 정보에서는 이것이 정오보다 중요한 경우가 많습니다. 사후 편집, 불리한 결론 삭제, 차트 데이터 교체가 정보 생태계에서 가장 흔한 오염 형태이기 때문입니다.
6 · 검증
이 절은 제3자가 KeepOne을 신뢰하지 않고 기록을 독립 검증하는 방법을 설명합니다. 당사 API 호출은 전혀 필요하지 않습니다.
6.1 사전 준비
- 컨트랙트 주소: base.keepone.dev에 공지
- 네트워크: Base (메인넷 chainId 8453 / 테스트넷 84532)
- 임의의 Base 블록 탐색기 (Basescan 등)
6.2 절차
- 탐색기에서 컨트랙트 주소를 열고 Read Contract로 진입
- 계좌 식별자와 정산일을 넣어 조회 메서드 호출
- 반환된 다이제스트, 레코드 수, 고정 시각을 기록
- 데이터 보유자에게 해당 기간 원본 레코드를 요청
- 공개된 직렬화 규칙과 솔트(보유자 제공)로 다이제스트 재계산
- 두 다이제스트 비교
주의: 솔트는 온체인에 공개되지 않으므로 데이터 보유자에게 받아야 합니다. 따라서 검증에는 보유자의 협조가 필요하지만, 보유자가 일방적으로 기록을 부인할 수는 없습니다. 다이제스트는 이미 체인에 있고, 같은 다이제스트가 나오는 다른 데이터셋을 제시할 수 없기 때문입니다.
7 · 보안 경계와 권한 모델
| 역할 | 권한 | 제약 |
|---|---|---|
| 플랫폼 (KeepOne) | 승인 범위 내 거래 기록 읽기 | 주문·이체·출금 권한 없음 |
| 데이터 소스 (브로커 / 거래소) | 읽기 전용 인터페이스 제공 | 경계는 자격 증명 계층에서 확정, 승격 불가 |
| 온체인 컨트랙트 | 다이제스트 수신, 조회 응답 | 원본 데이터도 자금도 받지 않음 |
| 제3자 검증자 | 온체인 다이제스트 읽기 | 읽기 전용, 쓰기 불가 |
7.1 솔트를 체인에 올리지 않는 이유
솔트가 온체인에 있으면 공격자가 일반적인 거래 조합을 전수 대입해 원본 기록을 역산할 수 있습니다. 솔트를 서비스와 데이터 보유자가 보관하고 다이제스트만 공개하면, 검증에는 둘 다 필요합니다.
7.2 키 관리
- 온체인 쓰기는 전용 중계 지갑을 사용하며 자금 지갑과 격리
- 개인 키는 서버에만 존재하며 버전 관리와 채팅 기록에 남지 않음
- 컨트랙트 수준에서 승인된 주소만 쓰기 허용
8 · 적용 범위와 면책
이 절은 오해를 막기 위해 시스템이 하지 않는 일을 명시합니다.
- 자금을 수탁하지 않습니다. 플랫폼은 이용자 자금을 보관하지 않고 거래 지시를 집행하지 않습니다.
- 투자 자문을 제공하지 않습니다. 모든 분석 출력은 기술적 리스크 평가이며 권유가 아닙니다.
- 수익을 보장하지 않습니다. 온체인 증명이 증명하는 것은 기록의 진정성과 완전성이지 수익성이 아닙니다.
- 제3자 평가 결과를 보증하지 않습니다. 언급된 모의거래 평가 시스템은 본 플랫폼과 독립적입니다.
- 감사가 아닙니다. 증명은 전문 재무 감사를 대체하지 않으며 목적이 다릅니다.
기술 주석: 여기 기술된 시스템은 지속적으로 개발 중입니다. 인터페이스 세부 사항, 파라미터, 배포 주소는 base.keepone.dev의 실행 상태를 따릅니다.